Kyberzločinci neustále hľadajú nové spôsoby, ako šíriť škodlivý kód a prostredníctvom neho získavať dôležité údaje, používateľské účty, kryptomenové peňaženky či iné cennosti, na ktorých môžu zarobiť. Do napadnutých systémov môžu dokonca nainštalovať softvér na ťažbu kryptomien. Podľa odborníkov spoločnosti Kaspersky sa terčom zneužitia nedávno stala aj aplikácia Wallpaper Engine dostupná na Steame. Kyberzločinci cez ňu útočili na hráčov, ktorých lákali na atraktívne tapety, často s tematikou anime.
Wallpaper Engine je samostatná aplikácia tretej strany, ktorá je na Steame dostupná za 4,99 dolára a teší sa veľkej obľube. V rebríčku popularity medzi neherným obsahom jej patrí prvé miesto, takže záujem kyberzločincov o možnosti jej zneužitia je pochopiteľný. Wallpaper Engine má 93.000 až 114.000 aktívnych používateľov a podporuje štyri typy tapiet. Jeden z nich využíva samostatný spustiteľný súbor, ktorý beží na pozadí. Práve naň sa útočníci zamerali a jeho prostredníctvom získavali aj prístup k používateľským účtom.
Podľa odborníkov sa tapety dostávajú k obetiam dvoma spôsobmi. Pri prvom sú súbory EXE alebo DLL so škodlivým kódom, prípadne skripty, pribalené k súborom tapety. Nič netušiaci používateľ ich tak dostane v jednom balíku. V druhom prípade sa škodlivý kód šíri v archíve chránenom heslom. Heslom je buď názov archívu, alebo je uložené v konfiguračnom súbore JSON, vďaka čomu ho dokáže skript automaticky otvoriť. Výsledok je rovnaký: pri použití tapety sa do systému dostane aj škodlivý kód.
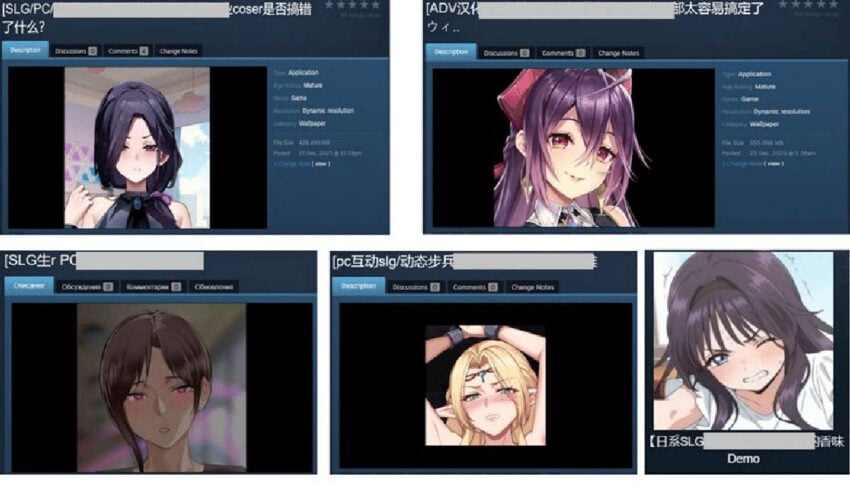
Odborníci spoločnosti Kaspersky v decembri 2025 preskúmali aj konkrétnu vzorku, ktorá sa do systému dostala po spustení malej hry na pracovnej ploche. Po spustení hry sa na pozadí nainštaloval malvér, ktorý do systému zaviedol zadné vrátka s názvom DarkKomet ukryté za procesom Synaptics.exe a pridal aj upravený súbor AggregatorHost.dll. Ten je za bežných okolností systémovým súborom. Útočníci ho však upravili tak, aby v systéme vyhľadal priečinok Steamu a získal používateľské údaje alebo údaje o aktívnej relácii práve prihláseného používateľa. Škodlivý kód ich následne odoslal na vzdialený server, čím útočníkom odovzdal kontrolu nad účtom. Vďaka ovládnutiu aktívnej relácie môžu útočníci v mene používateľa šíriť tapety infikované škodlivým kódom. Aj preto šírenie pokračovalo po odstránení niektorých súborov.
Podľa aktuálnych údajov pripadá 89 % stiahnutí obsahu so škodlivým kódom na Čínu, druhé je Rusko s podielom 5,5 %. Niekoľko stiahnutí zaznamenali aj v Nemecku, Indii, Vietname, Singapure, Hongkongu a dokonca aj v Kanade, takže hrozba mala pomerne široký dosah. Medzi šíreným škodlivým obsahom boli nástroje na krádež informácií, softvér na ťažbu kryptomien aj množstvo ďalších hrozieb. Podľa odborníkov tento postup nevyužívala iba jedna skupina, ale viacero samostatných kyberzločineckých sietí.
Dobrou správou je, že Steam odstránil tapety obsahujúce škodlivý kód aj odkazy na ne ešte pred zverejnením správy spoločnosti Kaspersky. Vyšetrovanie ukázalo, že prvé balíky tapiet so škodlivým kódom sa objavili v auguste 2025, takže obete napádali pomerne dlho. Odborníci odporúčajú každému, kto si stiahol podozrivé balíky tapiet, aby ich okamžite odstránil a následne skontroloval systém antivírusovým programom. Potom by si mal preveriť aj nedávnu aktivitu na svojom účte Steam. Tá môže odhaliť, či kyberzločinci účet nezneužili na šírenie škodlivého kódu.