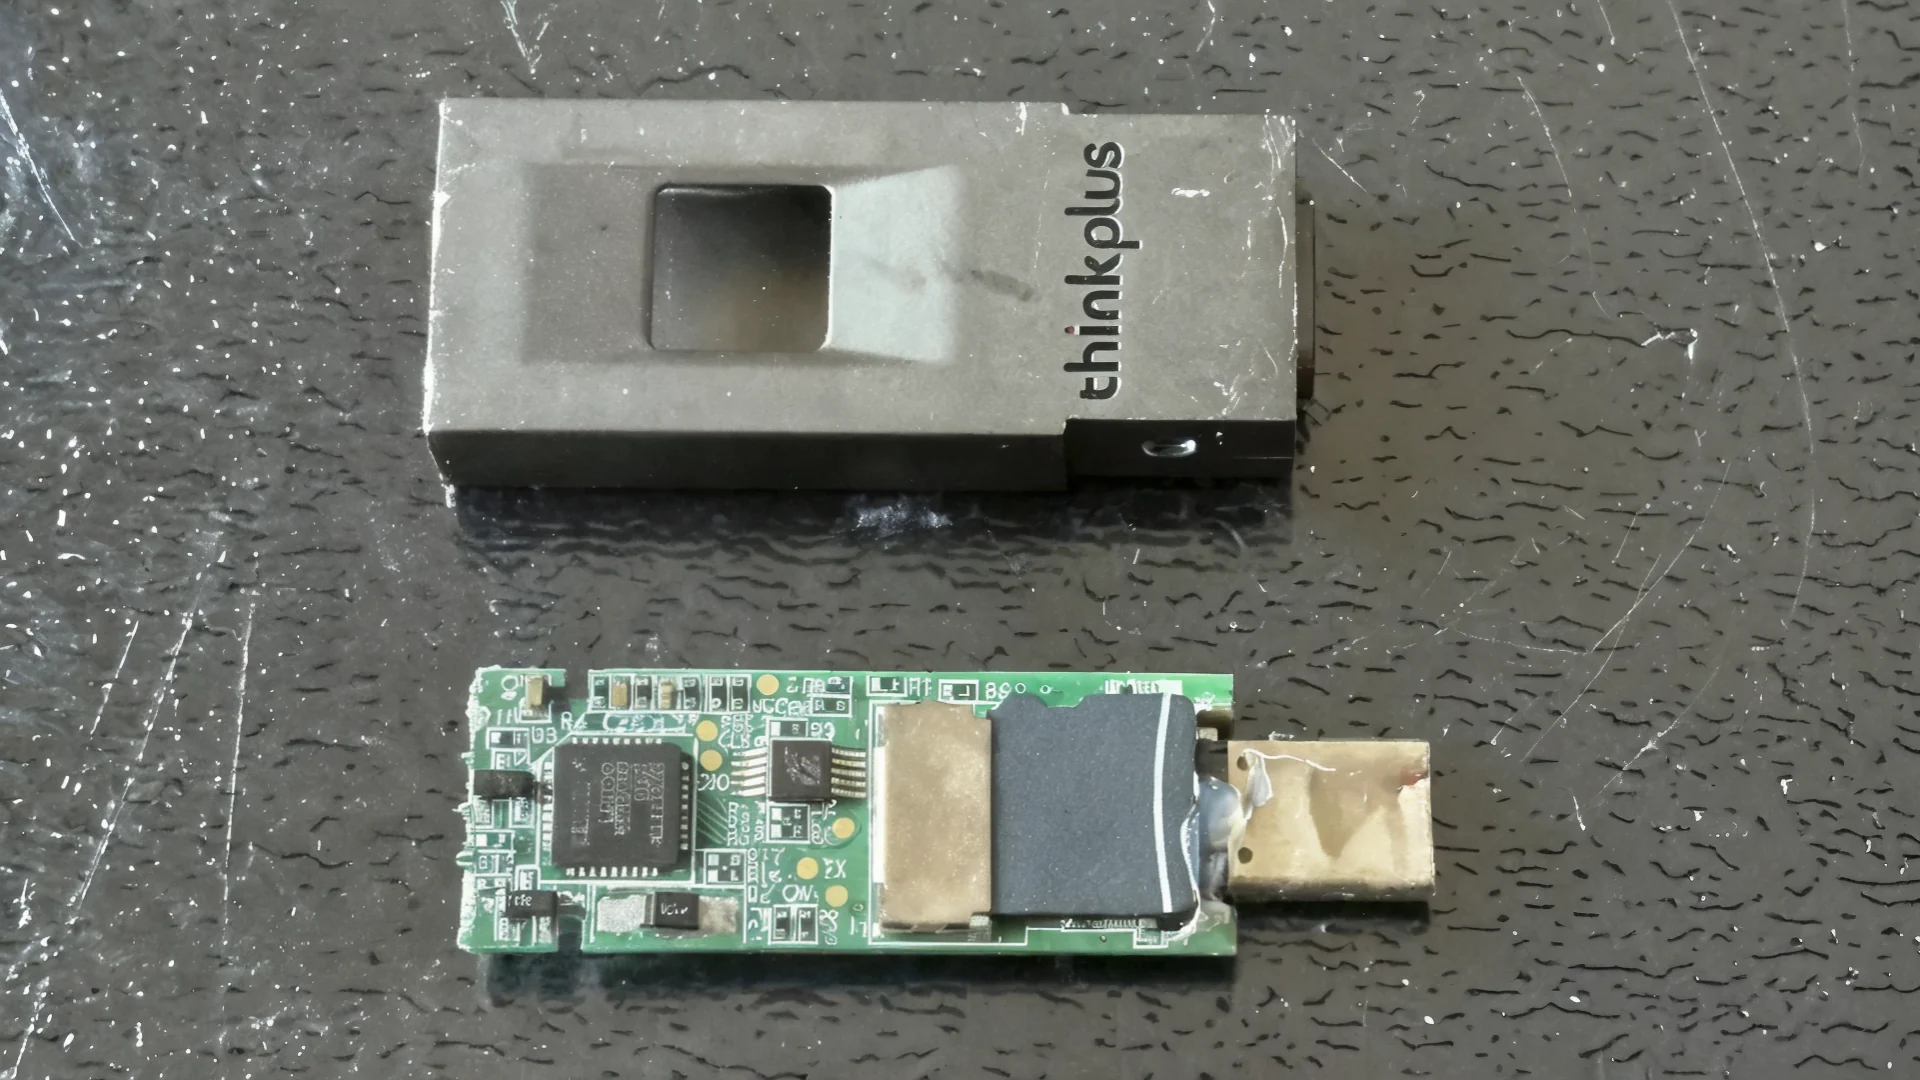
Čínsky bezpečnostný výskumník nedávno upozornil na zaujímavé zistenia, podľa ktorých dáta chránené šifrovaním často vôbec nie sú v bezpečí pre nedostatky hardvéru, na ktorom sú uložené, a softvéru riadiaceho prístup k nim. Výstižným príkladom je USB kľúč Lenovo ThinkPlus FU100, ktorý podľa výrobcu chráni dáta šifrovaním AES-256. Testy však ukázali, že o žiadne takéto šifrovanie nejde. Na doske plošných spojov sa navyše nenachádzal bežný ani vstavaný čip pamäte NAND flash, ale SD karta.
Odhalil to Xusheng Li, ktorý USB kľúč v rámci skúmania rozobral, aby zistil, ako je skonštruovaný a ako funguje v praxi. Pri analýze sa rýchlo ukázalo, že na doske plošných spojov sa nachádza SD karta, čo už samo osebe môže vyvolávať otázky. Skutočný problém však spočíval v tom, že čítačka odtlačkov prstov na zariadení neslúžila na odomknutie šifrovaných dát, ako by sa na základe marketingových tvrdení dalo očakávať. Iba aktivovala radič USB, čím umožnila prístup k dátam.
Odborník neskôr zistil, že dáta uložené na SD karte neboli chránené nielen šifrovaním AES-256, ale ani žiadnym iným šifrovaním. Po odomknutí úložiska tak boli voľne dostupné. To isté platilo aj v prípade, že útočník zariadenie rozobral a SD kartu z neho vybral. Analýza softvéru pomocou AI odhalila, že k zariadeniu sa dá pristupovať cez používateľské účty fungujúce ako zadné vrátka. Toto zistenie sa týkalo aj úložísk iných výrobcov, takže USB úložiská označované za bezpečné napokon až také bezpečné neboli.
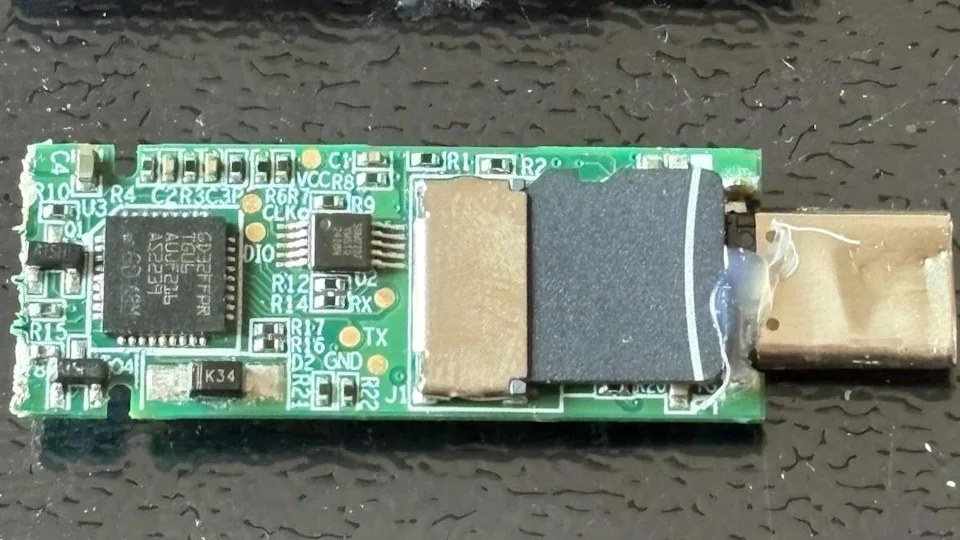
V prípade modelu FU100 výrobca najprv zvýšil zabezpečenie vrstvou epoxidu, ktorá mala zabrániť vybratiu SD karty. Neskôr, v priebehu tohto roka, upravil konštrukciu dotknutých produktov. Modely FU100, FU200 a TSD303 bolo možné vymeniť prostredníctvom čínskej zákazníckej podpory, prípadne pre ne požiadať o lokálnu aktualizáciu firmvéru. Zraniteľnosti neskôr dostali aj identifikátory CVE. Jedna z troch bola vyhodnotená ako vysoko riziková. Týka sa konfiguračného softvéru a používateľovi prihlásenému do lokálneho systému umožňuje obísť overovanie používateľa úložiska a následne zariadenie odomknúť pomocou nedôveryhodného odtlačku prsta.
Pri skúmaní sa objavili problémy aj s úložiskom Lenovo TSD303, hoci tento produkt aspoň skutočne používal šifrovanie dát. Problém spočíval v tom, že softvér úložiska posielal heslo cez USB softvéru na overovanie používateľa ako obyčajný text, takže ho bolo jednoduché zachytiť. Výrobca pripravil opravu, ktorá chránila kľúč metódou využívajúcou časovú pečiatku a blokové šifrovanie. Ani táto úprava však nezabezpečila bezpečné spracovanie dát a softvér zostal zraniteľný. Nasledovala preto ďalšia oprava, po ktorej už platné heslo úložisko neopúšťalo.
Problém je v tom, že rovnaký softvérový balík používali rôzni výrobcovia aj pri deviatich ďalších úložiskách. Aj tieto produkty tak mohli byť ohrozené, ak sa dostali do rúk útočníkovi s potrebnými znalosťami. V dvoch prípadoch boli navyše dáta uložené na nešifrovanej microSD karte. O ktoré úložiská išlo, nebolo zverejnené, keďže dodatočné riešenie takýchto bezpečnostných rizík je pomerne náročné a nákladné.
Pomocou platformy OpenAI Codex výskumník úspešne prelomil aj softvér na šifrovanie dát od niekoľkých výrobcov. Patril medzi ne nástroj od spoločnosti Netac, ktorý AI prelomila za 7 minút. V jeho kóde totiž našla napevno vložený kľúč a v diagnostickom protokole objavila aj používateľské heslo. Neskôr prelomila aj ochranu v programe KakaSoft USB Copy Protection, ktorý sľubuje ochranu proti kopírovaniu. Aj v ňom bolo ukryté interné heslo, ktoré Codex dokázal použiť na dešifrovanie testovacieho súboru. Bez hesla používateľa mu to trvalo približne 26 minút.
Ochranu aplikácie Nexcopy Copy Secure sa podarilo prekonať za 10 minút, pretože aplikácia na prehliadanie súborov obsahovala certifikát, pomocou ktorého sa dali dáta dešifrovať. Ani prelomenie aplikácie YutianDun od spoločnosti SecZure nebolo mimoriadne náročné. Codex v nej našiel dva skryté používateľské účty, ktoré fungovali ako zadné vrátka a umožňovali prístup k súborom. Bezpečnostný výskumník už dotknuté firmy neinformoval. Podľa neho totiž úložisko, ktoré má útočník v rukách, aj tak nemožno stiahnuť z obehu ani aktualizovať. Zo spomínaných programov určite nedostal opravu chyby softvér Netac, o ostatných nie sú informácie.