
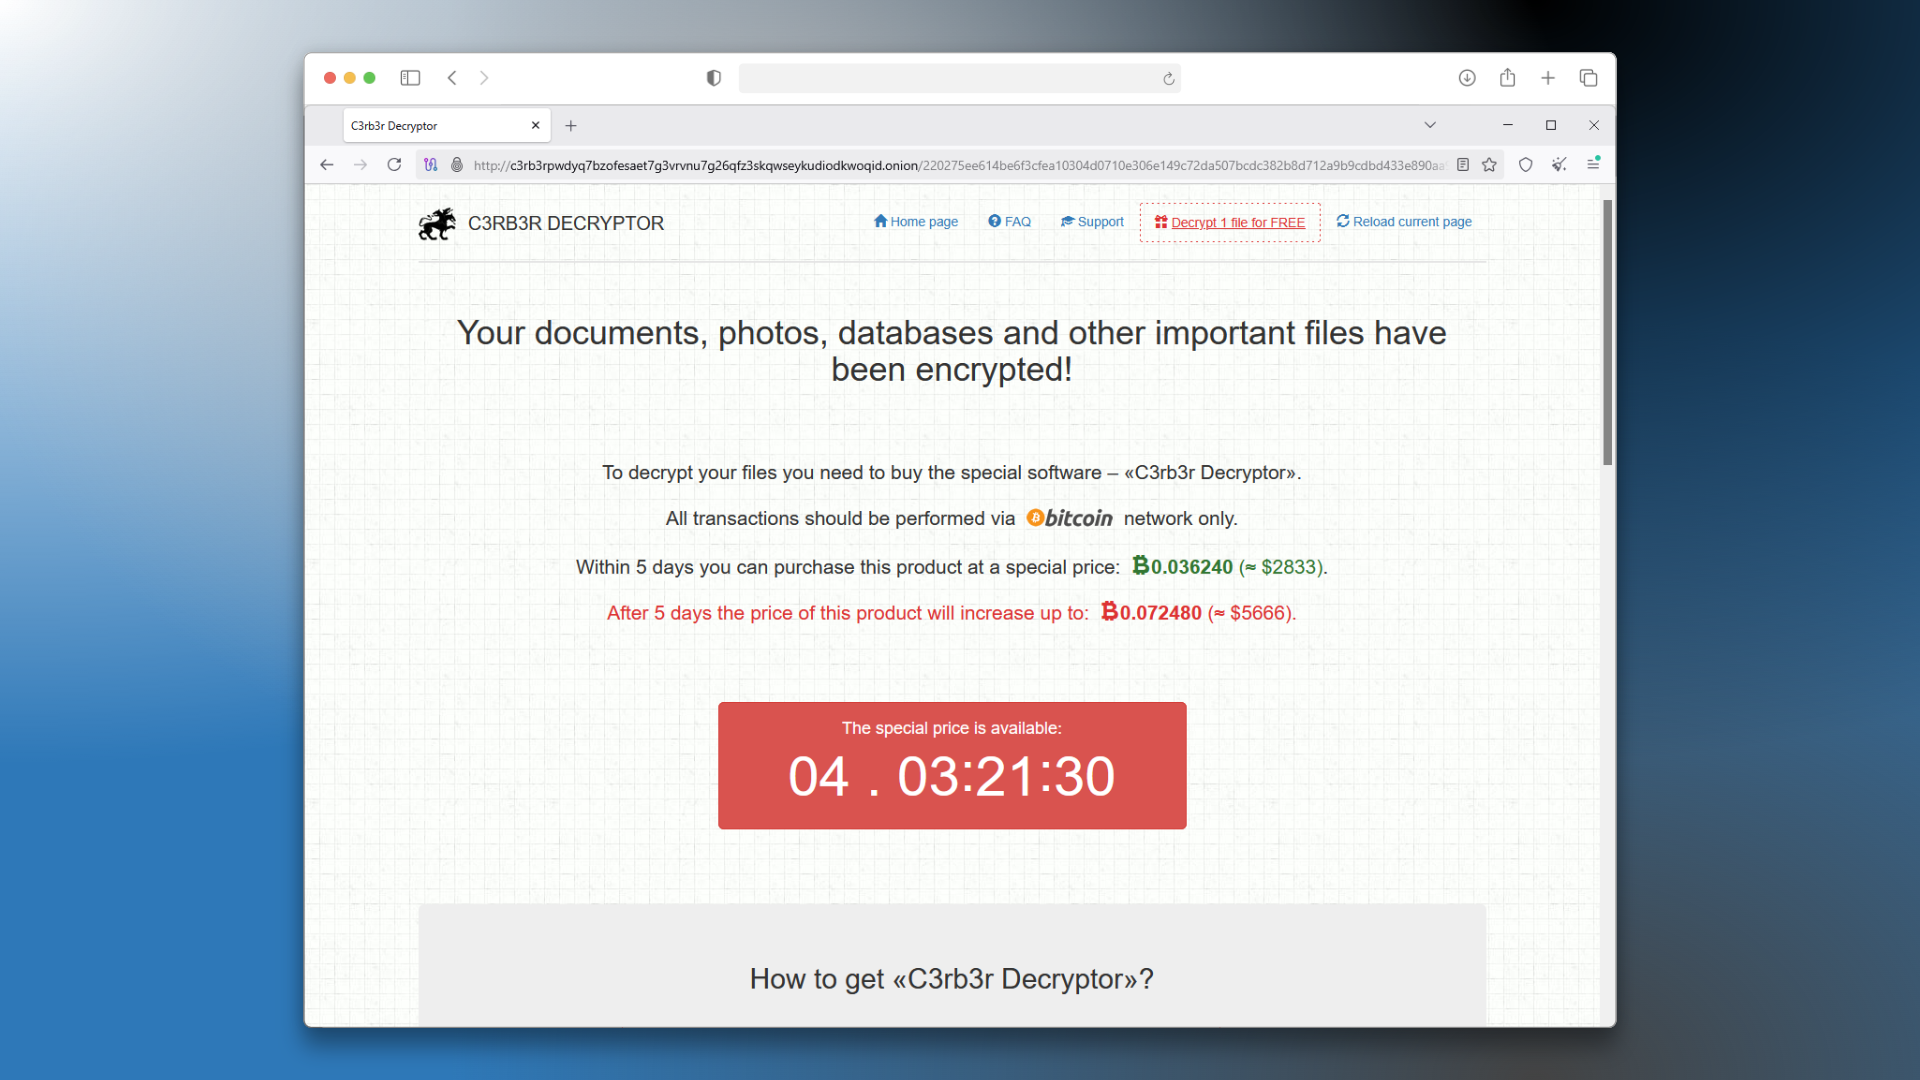
Kyberzločinci práve útočia ransomvérom na sieťové úložiská Synology. Upozornili na to bezpečnostní výskumníci z čínskeho centra Qihoo 360 Internet Security Center. Pri útokoch používajú ransomvér C3RB3R, ktorý už v minulosti opakovane nasadili proti sieťovým úložiskám rôznych výrobcov.
Ransomvér zašifruje súbory uložené na zariadení NAS a pridá im príponu .L0CK3D. Kyberzločinci potom obetiam sľubujú, že im výmenou za výkupné poskytnú kľúč potrebný na dešifrovanie dát. Ani po zaplatení však nie je zaručené, že sa používateľ k svojim súborom skutočne dostane. O to dôležitejšia je prevencia, predovšetkým udržiavanie operačného systému DSM v aktuálnom stave, keďže preň pravidelne vychádzajú opravy.
Ransomvér postupuje premyslene a pri šifrovaní sa zameriava iba na súbory, ktorých strata neochromí systém. Súbory s príponami SYS, BAT, DLL, EXE, LNK, MOD, MSI a SYS preto necháva nedotknuté, rovnako ako 27 adresárov potrebných na fungovanie systému. Okrem sieťových úložísk dokáže napadnúť aj iné typy počítačových zostáv, čomu zodpovedá aj jeho sofistikované fungovanie.
V aktuálnej vlne útokov sa kyberzločinci sústreďujú na zraniteľnosť opravenú v decembri 2024. Výrobca neuviedol, o ktorú konkrétnu chybu ide. Oznámil iba to, že softvér potenciálne ohrozených sieťových úložísk treba bezpodmienečne aktualizovať.
Dotknuté a bezpečné verzie:
- DSM 7.2.2 - Aktualizácia na verziu 7.2.2-72806-1 alebo novšiu
- DSM 7.2.1 - Aktualizácia na verziu 7.2.1-69057-6 alebo novšiu
- DSM 7.2 - Aktualizácia na verziu 7.2-64570-4 alebo novšiu
- DSM 7.1 - Aktualizácia na verziu 7.1.1-42962-7 alebo novšiu
- DSM 6.2 - Aktualizácia na verziu 6.2.4-25556-8 alebo novšiu
Podľa čínskych bezpečnostných výskumníkov C3RB3R zneužíva aj ďalšie dve zraniteľnosti, pre ktoré vyšli opravy v septembri 2026. Na všetky sieťové úložiská Synology preto treba bezodkladne nainštalovať aj nedávno vydané aktualizácie. Dôležité súbory treba tiež priebežne zálohovať. Pre najcennejšie a nenahraditeľné dáta je nevyhnutná aj offline záloha, ideálne uložená na viacerých typoch médií a na rôznych fyzických miestach.
Takýto postup by mal byť bežnou súčasťou každodennej praxe pri sieťových úložiskách Synology aj pri všetkých ostatných zariadeniach. Šíritelia ransomvéru totiž môžu na zvýšenie úspešnosti útokov nasadzovať aj AI agentov. S ich pomocou môžu zneužívať dokonca aj nové, dosiaľ oficiálne neobjavené zraniteľnosti nultého dňa, ktoré odhalil samotný AI agent.