




Umelá inteligencia sa dnes využíva na množstvo úloh a postupne nachádza uplatnenie aj v kybernetickej bezpečnosti. Práve v tejto oblasti predstavil Anthropic veľmi zaujímavú novinku, ktorá sa zameriava predovšetkým na odhaľovanie zraniteľností, ktoré by zločinci mohli zneužiť práve pomocou AI.
Iniciatíva spoločnosti Anthropic nesie názov Project Glasswing a stojí za ňou experimentálny univerzálny model umelej inteligencie Claude Mythos Preview, ktorý z bezpečnostných dôvodov nebude verejne dostupný.
Anthropic patrí medzi najúspešnejšie startupy v oblasti AI na svete a už doteraz dosiahol pozoruhodné úspechy. Vďaka projektu Glasswing však získal ešte exkluzívnejší okruh klientov než kedykoľvek predtým. Podľa spoločnosti už tento projekt podporujú Amazon Web Services, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorgan Chase, Linux Foundation, Microsoft, Nvidia aj Palo Alto Networks. Cieľom je chrániť softvér, ktorý je pre fungovanie sveta najdôležitejší.
Nástroje generatívnej AI sa v poslednom období napríklad v programovaní dostali na úroveň, na ktorej už môžu prekonávať schopnosti ľudí. Project Glasswing má umožniť efektívne využitie umelej inteligencie na predchádzanie kybernetickým útokom využívajúcim AI.
Anthropic už istý čas v zákulisí testuje predbežnú verziu modelu Claude Mythos. Podľa spoločnosti s jej pomocou odhalil tisíce bezpečnostných chýb, ktoré predstavovali vysoké riziko pre rôzne operačné systémy a webové prehliadače.
Spoločnosť z bezpečnostných dôvodov neuviedla konkrétne podrobnosti, prezradila však, že model v OpenBSD odhalil zraniteľnosť, ktorá zostávala neopravená 27 rokov. V projekte FFmpeg zase našiel zraniteľnosť prítomnú už 16 rokov. Tieto chyby v priebehu rokov unikli pozornosti tisícov bezpečnostných odborníkov aj miliónom bezpečnostných kontrol.
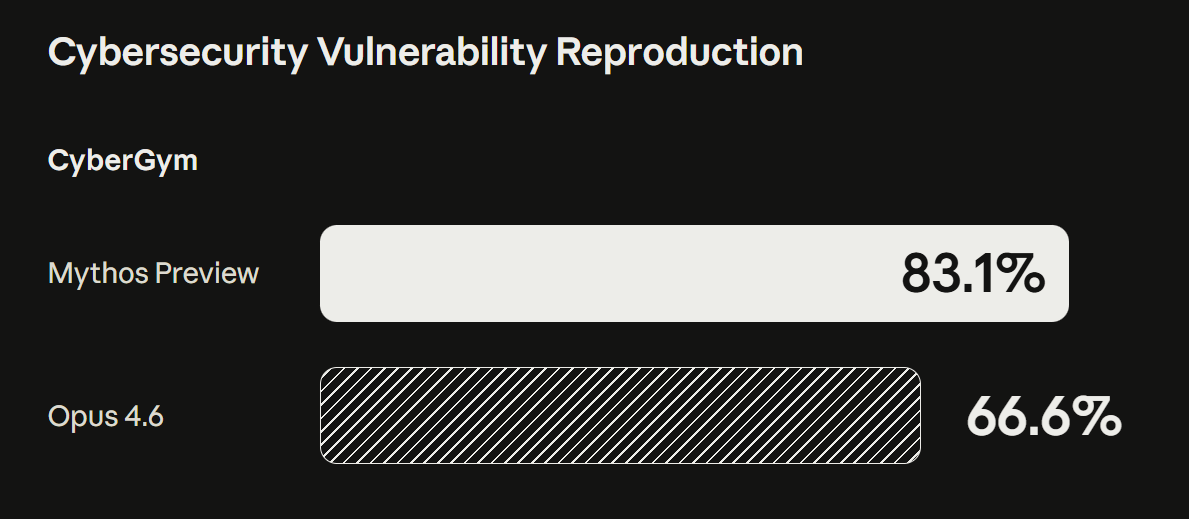
V rámci projektu Glasswing poskytuje Anthropic partnerom kredity na používanie modelu v celkovej hodnote 100 miliónov dolárov. Firmy tak môžu s predbežnou verziou Claude Mythos pracovať bezplatne. Spoločnosť tým chce ukázať, že bezpečnosť je pre ňu na prvom mieste a že jej skutočne ide o odhalenie zraniteľností platforiem skôr, než ich útočníci zneužijú pomocou škodlivého softvéru vytvoreného umelou inteligenciou.
Anthropic tiež oznámil, že rôznym organizáciám venujúcim sa open source daruje 4 milióny dolárov, ktoré môžu vývojári využiť na zlepšenie bezpečnosti.
Spoločnosť podporuje činnosť organizácií Alpha-Omega, OpenSSF a Apache Software Foundation. Voľný prístup k modelu Claude Mythos však neplánuje. Anthropic ho chce sprístupňovať prostredníctvom rôznych preverených organizácií, no dohľad si chce ponechať.
Podľa súčasných plánov budú každých 90 dní, teda štvrťročne, vychádzať komplexné bezpečnostné správy o činnosti projektu Glasswing. Ukážu, koľko zraniteľností a akého druhu sa modelu v danom období podarilo odhaliť. Správy prinesú aj praktické odporúčania na zlepšenie bezpečnosti. Anthropic zároveň uviedol, že o schopnostiach modelu priebežne rokuje s predstaviteľmi americkej vlády.
Používanie univerzálneho modelu nasadeného v projekte Glasswing je mimoriadne nákladné. Spracovanie jedného milióna vstupných tokenov stojí 25 dolárov, zatiaľ čo vytvorenie rovnakého počtu výstupných tokenov vyjde až na 125 dolárov. Ak však model skutočne dokáže účinne odhaľovať zraniteľnosti, jeho používanie sa môže bohato vyplatiť. Firmy totiž za prácu bezpečnostných výskumníkov hľadajúcich takéto chyby takisto platia značné sumy.