




ASUS vydal mimoriadne dôležitú aktualizáciu firmvéru pre niektoré modely svojej najnovšej generácie routerov s Wi-Fi 7. V softvéri sa totiž našli tri zraniteľnosti, prostredníctvom ktorých môže dostatočne pripravený útočník v krajnom prípade dokonca prevziať kontrolu nad daným routerom, čo môže mať vážne následky. Nejde pritom o jednu, ale rovno o tri bezpečnostné chyby evidované pod označeniami CVE-2026-75775, CVE-2026-75779 a CVE-2026-93489. Ich závažnosť bola v uvedenom poradí ohodnotená na 7,7, 8,6 a 8,7 bodu. Tieto hodnoty sa nachádzajú v hornej časti stupnice CVSS 4.0, na ktorej sa hodnotenie pohybuje od 1 do 10, pričom 10 bodov označuje kriticky závažné bezpečnostné chyby. Zraniteľnosť v PHP, ktorá vyvolala veľký rozruch, získala na tejto stupnici 9,2 bodu, takže aj v prípade ASUS ide o pomerne závažné chyby.
Podľa oznámenia spoločnosti môže neautentifikovaný útočník prostredníctvom týchto zraniteľností zo „susednej siete“ prevziať kontrolu nad zraniteľným routerom a získať administrátorské oprávnenia. Následne môže cez používateľské rozhranie routera robiť prakticky čokoľvek. Dôležité je, že na zneužitie zraniteľností sa útočník musí nachádzať v blízkosti routera. Vzdialený útok cez internet podľa všetkého nie je možný, slabé miesto sa dá zneužiť iba cez sieť Wi-Fi.
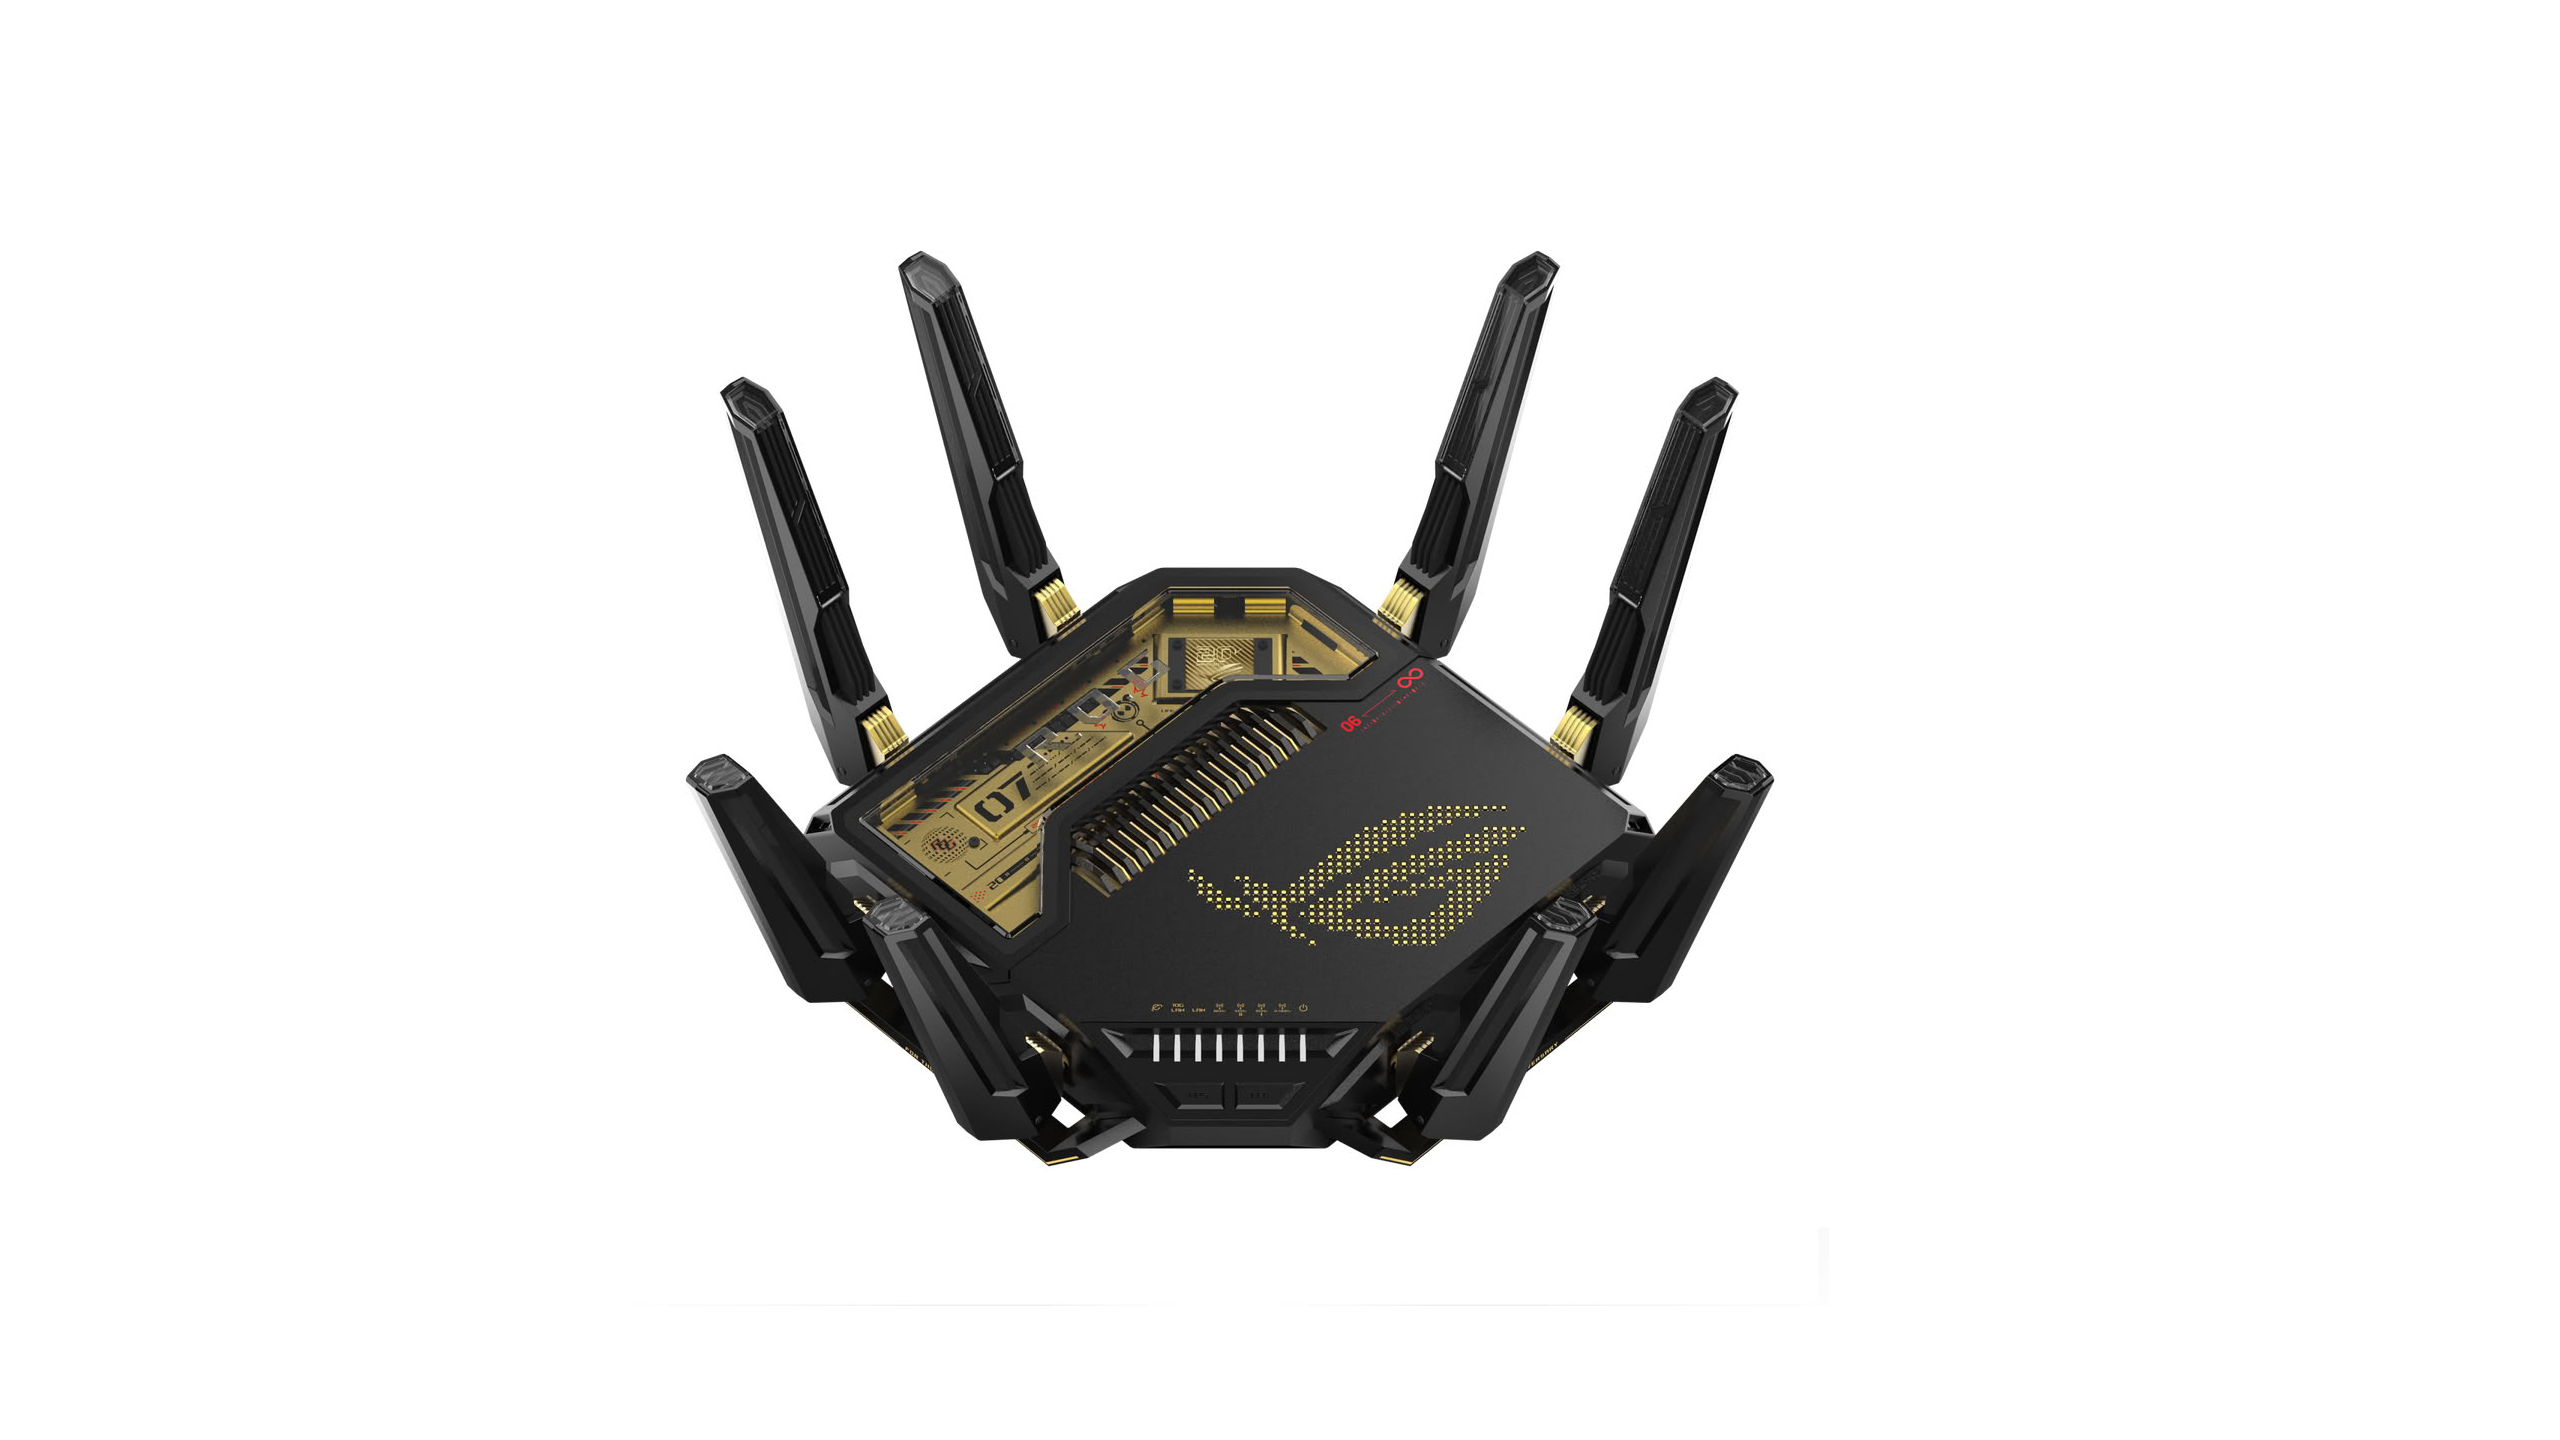
Správy o konkrétnych útokoch zatiaľ neprišli, aj tak sa však odporúča bezodkladne nainštalovať najnovší firmvér. Pohodlne sa to dá urobiť cez webové používateľské rozhranie daného routera, prípadne možno využiť web výrobcu – aktuálny softvér pre jednotlivé modely sa dá vyhľadať tu.
ASUS odporúča používateľom, ktorí z nejakého dôvodu nemôžu softvér okamžite aktualizovať, prijať niekoľko preventívnych opatrení na zníženie možností útoku. Prvým a najdôležitejším krokom je používať na prístup do webového používateľského rozhrania routera jedinečné a silné heslo. Malo by mať aspoň 10 znakov a obsahovať malé aj veľké písmená, špeciálne znaky a číslice. Potom je vhodné zakázať vzdialený prístup a obmedziť používanie administračného rozhrania iba na dôveryhodné počítače. Odporúča sa tiež sledovať, ktoré zariadenia sa pripájajú k lokálnej sieti, a nedôveryhodným zariadeniam prístup zablokovať. Neznáme zariadenia treba čo najskôr odstrániť a zrušiť aj prístupy aplikácií pochádzajúcich z neznámych zdrojov. Tieto kroky možno vykonať aj spolu s inštaláciou nového firmvéru. Následne treba router reštartovať, čím sa aktivujú aj bezpečnostné aktualizácie.