




Britské Národné centrum kybernetickej bezpečnosti (NCSC) začiatkom apríla 2026 zverejnilo dôležité upozornenie. Poukazuje v ňom na to, že hackerská skupina APT28 podporovaná ruským štátom aktívne zneužíva zraniteľnosti routerov pre malé kancelárie a domácnosti na získavanie hesiel a prihlasovacích údajov. Jej hlavným cieľom sú údaje umožňujúce prístup k poštovým serverom používaným v aplikácii Outlook, pri útokoch však môže získať aj ďalšie prihlasovacie údaje.
Tieto aktivity údajne prebiehajú od roku 2024. Útočníci cez zraniteľnosti získavajú prístup do administračného rozhrania routerov, kde menia nastavenia DHCP a DNS. Prevádzku miestnej siete tak presmerujú na servery DNS pod svojou kontrolou, aby získali autentifikačné tokeny na prístup k rôznym webovým a e-mailovým službám. Podľa britských úradov je APT28 takmer určite prepojená s ruskou vojenskou rozviedkou. Skupina pôsobí ako vojenská spravodajská jednotka 26616 v rámci 85. hlavného centra špeciálnych služieb Hlavnej spravodajskej správy Ruska (GRU).
Po zmene nastavení DHCP prechádza prevádzka miestnej siete automaticky cez škodlivé servery na preklad doménových mien, ktoré ovládajú hackeri. Z prevádzky prichádzajúcej z jednotlivých zariadení sa potom v rámci útoku typu man-in-the-middle pokúšajú získať cenné údaje. Prevádzku filtrujú podľa konkrétnych domén. Ak komunikácia smeruje na niektorú z nich, snažia sa z nej získať heslá, používateľské identifikátory alebo rôzne tokeny, aby sa dostali k obsahu príslušnej webovej služby. Medzi sledované domény patria napríklad autodiscover-s.outlook.com, imap-mail.outlook.com, outlook.live.com, outlook.office.com a outlook.office365.com. Zameriavajú sa teda predovšetkým na používateľské identifikátory, heslá a tokeny súvisiace so službou Outlook.
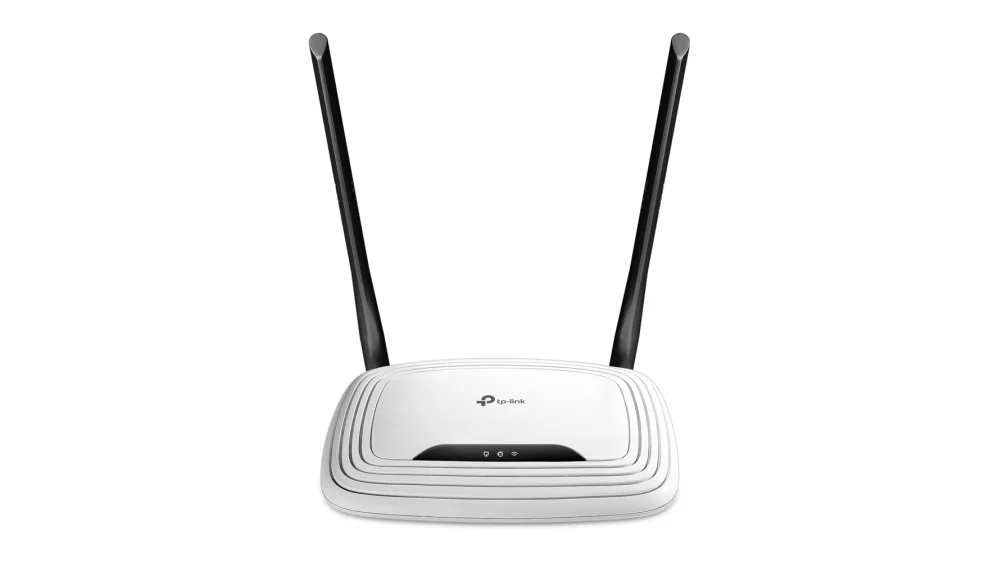
Pri útokoch využívajú zraniteľnosti, napríklad CVE-2023-50224 identifikovanú v routeri TP-Link WR841N. Tá umožňuje získať používateľské údaje routera bez overenia totožnosti, stačí na to vhodne zostavená požiadavka HTTP GET. Po získaní používateľských údajov sa útočníci pripoja druhýkrát a v nastaveniach služby DHCP prepíšu adresu primárneho servera DNS na adresu vlastného servera DNS. Vytvoria si tým podmienky na analýzu prevádzky a získavanie dôležitých údajov. Podľa britských úradov sú okrem spomínaného modelu ohrozené aj nasledujúce routery TP-Link:
Zoznam dotknutých routerov TP-Link:
- TP-LINK LTE WIRELESS N ROUTER MR6400
- TP-LINK WIRELESS DUAL BAND GIGABIT ROUTER ARCHER C5
- TP-LINK WIRELESS DUAL BAND GIGABIT ROUTER ARCHER C7
- TP-LINK WIRELESS DUAL BAND GIGABIT ROUTER WDR3600
- TP-LINK WIRELESS DUAL BAND GIGABIT ROUTER WDR4300
- TP-LINK WIRELESS DUAL BAND ROUTER WDR3500
- TP-LINK WIRELESS LITE N ROUTER WR740N
- TP-LINK WIRELESS LITE N ROUTER WR740N/WR741ND
- TP-LINK WIRELESS LITE N ROUTER WR749N
- TP-LINK WIRELESS N 3G/4G ROUTER MR3420
- TP-LINK WIRELESS N ACCESS POINT WA801ND
- TP-LINK WIRELESS N ACCESS POINT WA901ND
- TP-LINK WIRELESS N GIGABIT ROUTER WR1043ND
- TP-LINK WIRELESS N GIGABIT ROUTER WR1045ND
- TP-LINK WIRELESS N ROUTER WR840N
- TP-LINK WIRELESS N ROUTER WR841HP
- TP-LINK WIRELESS N ROUTER WR841N
- TP-LINK WIRELESS N ROUTER WR841N/WR841ND
- TP-LINK WIRELESS N ROUTER WR842N
- TP-LINK WIRELESS N ROUTER WR842ND
- TP-LINK WIRELESS N ROUTER WR845N
- TP-LINK WIRELESS N ROUTER WR941ND
- TP-LINK WIRELESS N ROUTER WR945N
Podľa odborníkov útočníci súbežne napádajú aj niektoré routery MikroTik, v ich prípade sa však útoky obmedzujú prevažne na Ukrajinu a zraniteľnosť sa týka menšieho počtu modelov. Britské úrady uvádzajú, že APT28 zbiera údaje vo veľkom a až následne z nich vyberá potrebný obsah podľa toho, ktoré rozsahy IP adries sú pre ňu zaujímavé.
Možnosti útoku možno výrazne obmedziť udržiavaním softvéru routera v aktuálnom stave, zablokovaním prístupu k webovému administračnému rozhraniu z internetu a používaním iného hesla a používateľského mena, než aké nastavil výrobca. Pri jednotlivých webových službách treba zároveň aktivovať dvojfaktorové overovanie. Ak softvér routera nemožno aktualizovať, pretože výrobca nesprístupnil opravu známej chyby, je vhodné prejsť na modernejší model s aktívnou podporou výrobcu, ktorý obstál aj v nezávislých testoch.
APT28 pritom nie je neznáma skupina. V online priestore pôsobí už dlho a objavila sa pod viacerými názvami. V minulosti sa označovala napríklad aj ako Fancy Bear, Forest Blizzard či Sofacy.