




Vývojári PHP vydali núdzovú aktualizáciu tohto obľúbeného programovacieho jazyka, ktorá opravuje dve kritické zraniteľnosti PHP2Shell. Obe získali v hodnotení závažnosti CVSS v4.0 skóre 9,2 bodu, patria teda medzi kritické bezpečnostné chyby. Aktualizácie sú dostupné pre všetky relevantné vydania PHP. Po ich nainštalovaní budú zabezpečené jednotlivé hlavné vetvy vo verziách PHP 8.5.12, PHP 8.4.27, PHP 8.3.36 a PHP 8.2.35. Na spoľahlivé odstránenie zraniteľností je v každom prípade potrebná úplná aktualizácia príslušného webového servera.
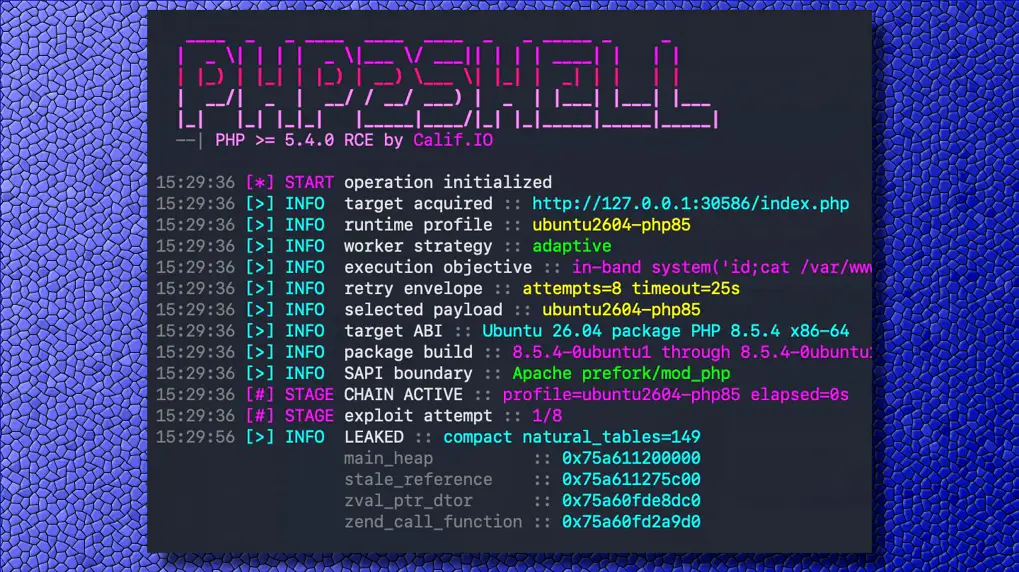
Podľa vývojárov PHP sú ohrozené všetky inštalácie PHP, ktoré spracúvajú webové požiadavky, vrátane Apache mod_php, PHP-FPM, php-cgi, FrankenPHP a LiteSpeed. Tieto chyby sú mimoriadne nebezpečné, pretože ich možno zneužiť aj vtedy, keď je samotná webová stránka na serveri bezpečná alebo na ňom beží len jednoduchá stránka typu „Hello World“. Útočníci totiž prostredníctvom zraniteľností cielia priamo na bežiace prostredie PHP. Podľa aktuálnych správ už existujú náznaky, že kyberzločinci začali tieto chyby aktívne zneužívať. Zatiaľ však nebol hlásený prípad, v ktorom by sa preukázateľne dostali na server a ukradli z neho dôverné údaje.
Obe zraniteľnosti sú evidované pod označeniami CVE-2026-109618 a CVE-2026-109619. Pôvodne mali byť zverejnené až 22. októbra 2026, no niektoré informácie o nich unikli predčasne. Bolo preto potrebné urýchliť vydanie núdzových aktualizácií aj zverejnenie podrobností o zraniteľnostiach.
Najväčšie riziko predstavuje zraniteľnosť mod_php, ktorá umožňuje vykonať útok jedinou neautentifikovanou požiadavkou. Škodlivý kód sa pritom môže spustiť ešte pred kódom ktorejkoľvek aplikácie. Prostredníctvom týchto zraniteľností môže útočník získať prístup k rôznym údajom uloženým v pamäti, či už ide o heslá, kľúče API, autentifikačné tokeny alebo rôzne certifikáty. Dokáže totiž pristupovať k pamäťovému priestoru, ktorý používa pracovný proces PHP.
Na zabezpečenie prevádzky treba aktualizovať prostredie PHP na serveri. Aktualizácia jednotlivých webových balíkov problém nevyrieši – napríklad aj po nainštalovaní najnovšej verzie WordPressu zostane na pozadí zraniteľný serverový kód. Vývojári PHP poskytujú núdzové aktualizácie iba pre PHP 8.2 a novšie verzie, keďže staršie vydania už dosiahli koniec svojho životného cyklu. Ani PHP 8.2 však nezostáva veľa času, jeho podpora sa skončí 31. decembra 2026. Existuje aj riešenie na aktualizáciu PHP 8.1, PHP 8.0 a PHP 7.4. Podrobnosti nájdete tu, spolu s informáciami o aktualizácii ostatných verzií a odkazmi na stiahnutie aktualizácií.
Po zverejnení správ o zraniteľnosti bola prevádzka mnohých služieb pozastavená, aby ich servery zostali bezpečne odpojené až do dokončenia aktualizácie. Na viacerých miestach to spôsobilo menšie či väčšie výpadky, rýchla reakcia je však nevyhnutná. Tvorcovia škodlivého kódu sa už pustili do práce a začali útočiť. Servery, ktoré včas nedostanú potrebné opravy, tak môžu byť vážne ohrozené spolu so službami a webovými stránkami, ktoré na nich bežia.