




Odborníci na kybernetickú bezpečnosť upozorňujú na zaujímavú hrozbu: útočníci začali maskovať škodlivý kód aj aplikácie, ktoré chcú nainštalovať do cieľového systému, ako súbory MP4. Problém spočíva v tom, že ochranné filtre ich vyhodnocujú ako bežné videá, a tak prechádzajú bezpečnostnými kontrolami. Podľa spoločnosti Censys túto metódu využívala aj kampaň prebiehajúca v čase zverejnenia článku. Súbory MP4 v nej slúžili na doručovanie väčších súborov do už úspešne napadnutého systému bez toho, aby vzbudili podozrenie bezpečnostných nástrojov.
Kampaň využíva pomerne rozsiahlu infraštruktúru, ktorá zahŕňa celkovo 18 samostatných zostavení malvéru rozmiestnených na 40 aktívnych serveroch. Tie sa nachádzajú v šiestich hostingových sieťach v štyroch krajinách. Fáze doručovania súboru MP4 však musí predchádzať chyba používateľa, ktorá umožní spustenie škodlivého kódu a prienik do systému obete. Útočníci to môžu dosiahnuť napríklad falošným overením CAPTCHA, pri ktorom používateľa navedú na spustenie škodlivého kódu. Objavujú sa aj prípady, keď obete samy infikujú svoj počítač po tom, čo ich útočníci presvedčia, aby vložili príkaz do dialógového okna Spustiť vo Windows.
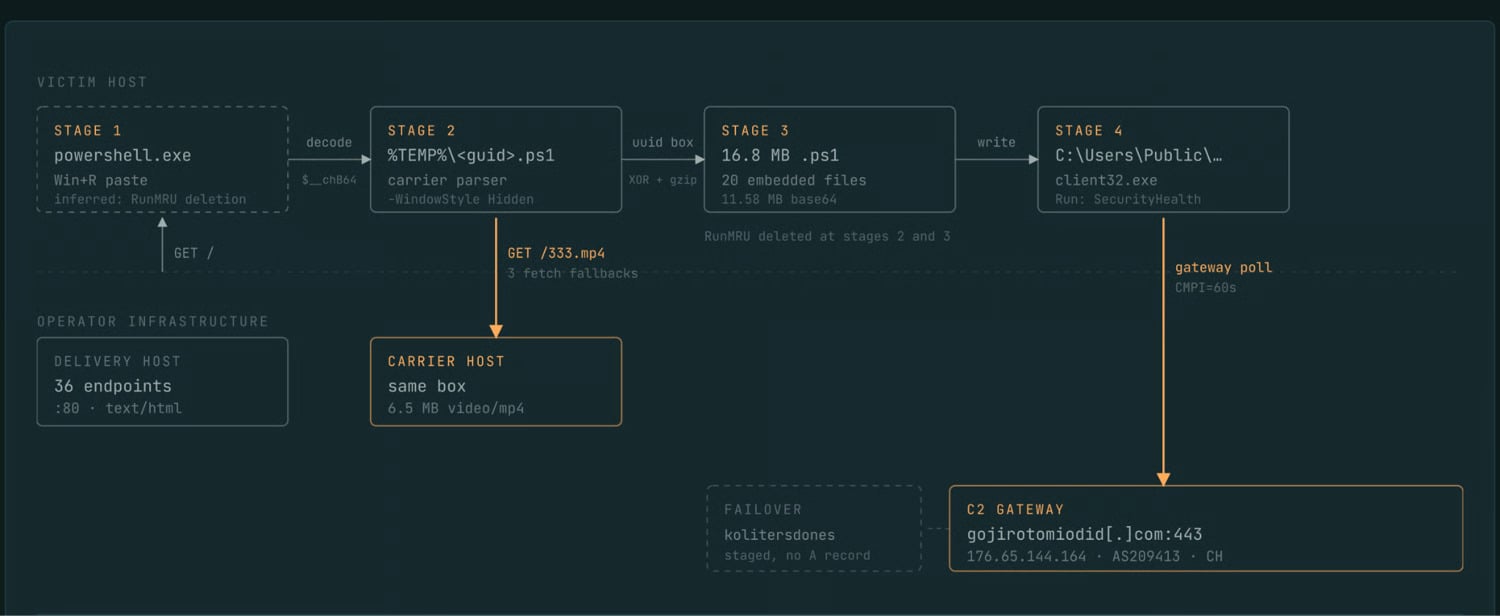
Ak sa útok podarí, dropper najskôr skontroluje názov počítača, aby zistil, či nebeží v sandboxe. Potom skryje okno konzoly PowerShell a zo vzdialeného servera stiahne niekoľko binárnych súborov potrebných na pokračovanie útoku. Skript potrebný obsah dešifruje a rozbalí, čím sa začína druhá fáza. V nej stiahne spomínaný falošný súbor MP4 do priečinka TEMP, pričom sa prostredníctvom identifikátora User-Agent vydáva za prehliadač Chrome. Súbor MP4 prichádzajúci zo servera útočníka pôsobí ako súčasť bežnej dátovej prevádzky, no neobsahuje žiadne video. Namiesto neho sa v súbore nachádza takzvaný skrytý blok UUID, ktorý malvéru ukazuje, kde má hľadať obsah potrebný na ďalší postup.
Presný cieľ útočníkov zatiaľ nie je známy. Keďže však pomocou falošného súboru MP4 inštalujú do počítača obete aplikáciu NetSupport Manager, zjavne nad ním chcú získať úplnú kontrolu. To im umožňuje prakticky čokoľvek: kradnúť údaje, ťažiť kryptomeny, špehovať alebo predávať prístup ďalším kyberzločincom. Samotné „prehratie“ falošného súboru MP4 infekciu nespôsobí, pretože ide iba o kontajner. V čase, keď sa objaví v systéme, už, žiaľ, došlo k úspešnému prieniku. To však nevylučuje, že v budúcnosti vzniknú aj súbory MP4 schopné samy infikovať systém, napríklad spúšťať rôzne skripty, otvoriť zadné vrátka či pripraviť sťahovanie ďalšieho obsahu.