




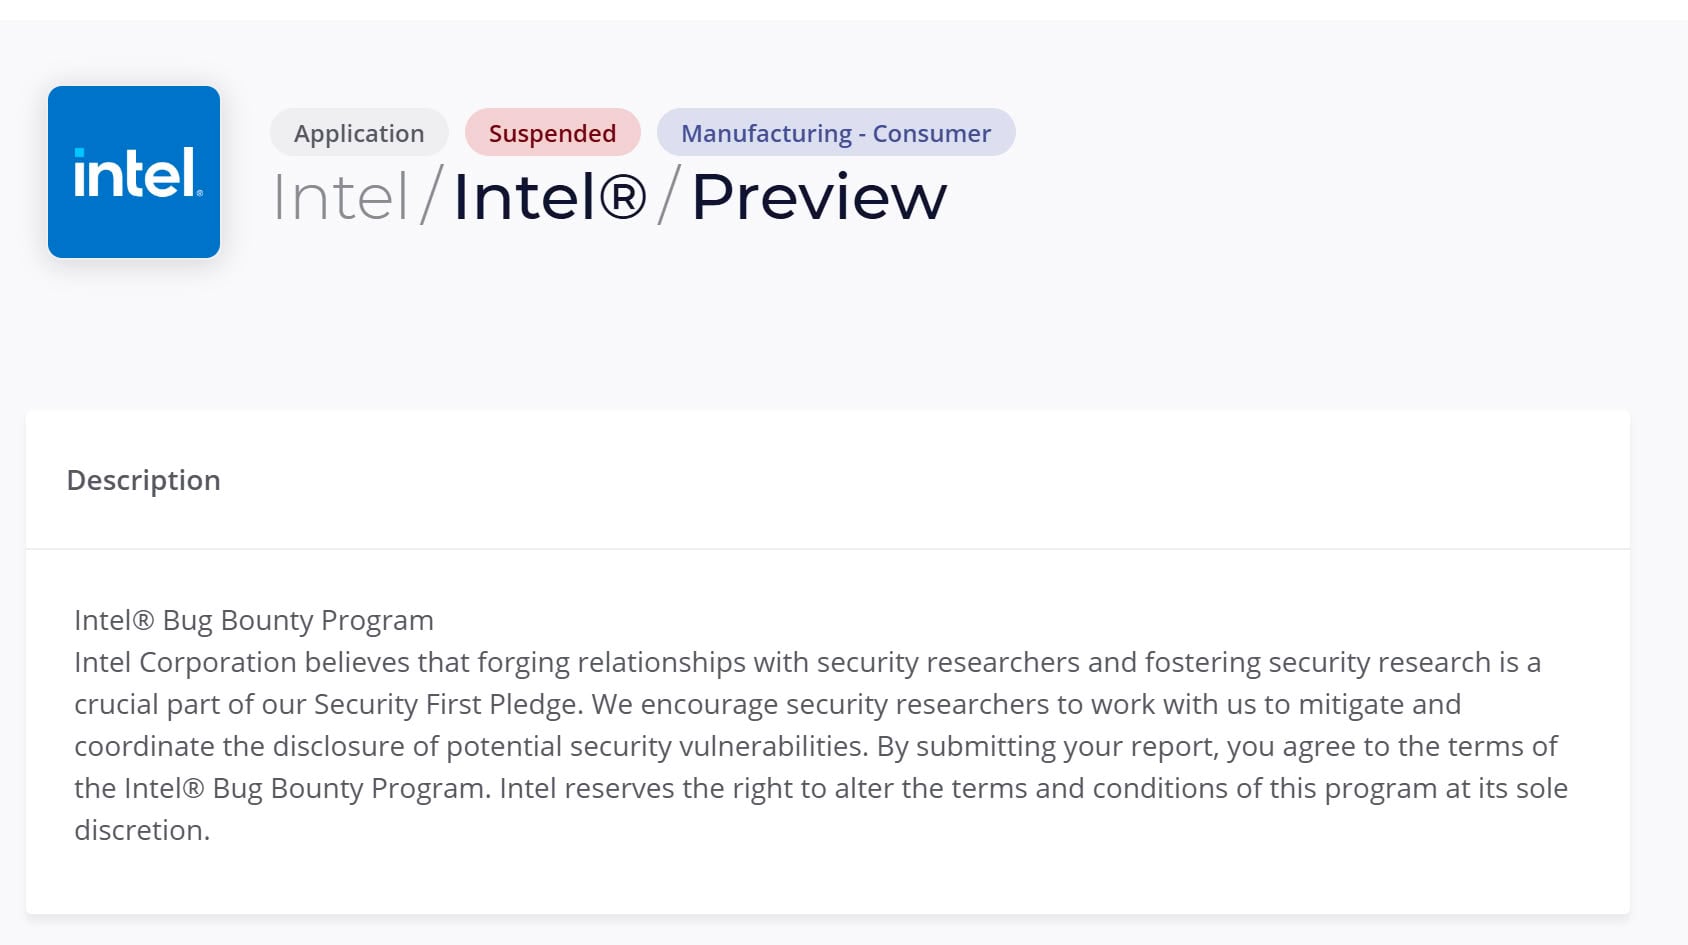
V Inteli došlo k významnej zmene: spoločnosť pozastavila svoj program Bug Bounty, takže za hľadanie chýb už nemožno získať finančnú odmenu. Podobné programy sa doteraz ukazovali ako pomerne účinné. Vďaka nezávislým odborníkom na kybernetickú bezpečnosť a výskumníkom pomohli odhaliť množstvo zraniteľností, pričom šťastie v nich mohli skúsiť aj iniciatívni programátori. Zdá sa, že ide o oficiálny krok, keďže na platforme Integriti je program Bug Bounty označený ako pozastavený. Zástupcovia spoločnosti však dôvody tohto rozhodnutia nevysvetlili.
V programe Bug Bounty mohli odborníci za odhalenie bezpečnostných zraniteľností získať odmeny v štyroch úrovniach. Na prvej úrovni bola maximálna odmena 5 000 dolárov, na druhej 10 000 dolárov a na tretej 30 000 dolárov. Za odhalenie najzávažnejších zraniteľností mohli na štvrtej úrovni dostať až 100 000 dolárov. Na takúto odmenu však bolo potrebné nájsť skutočne závažnú zraniteľnosť, približne na úrovni Meltdownu či Spectre, takže jej získanie si vyžadovalo poriadny kus práce. Navyše išlo o maximálnu sumu. Podľa závažnosti odhalenej chyby mohol jej nálezca dostať aj menej.
Hoci boli podobné programy ešte pred niekoľkými rokmi mimoriadne úspešné a prinášali výsledky, pretože dostatočne motivovali bezpečnostných výskumníkov k dôkladnému skúmaniu kódu, odvtedy sa trh vďaka rozvoju a rozšíreniu AI výrazne zmenil. Firmy dnes majú k dispozícii množstvo pokročilých veľkých jazykových modelov, ktoré im pomáhajú čo najrýchlejšie odhaľovať zraniteľnosti a chyby. V záujme čo najvyššej účinnosti si na tento účel vytvárajú aj vlastné modely, ktoré si podľa všetkého so zverenými úlohami počínajú mimoriadne dobre. Keďže AI dokáže skontrolovať obrovské množstvo kódu a niekedy rýchlo upozorní aj na chyby, ktoré by ľudia mohli prehliadnuť, presun rozpočtu programu Bug Bounty na vývoj AI sa javí ako logické rozhodnutie.
Okrem Intelu aktívne využíva vyhľadávanie chýb pomocou AI aj Microsoft a výsledky už vidno: v auguste 2026 vydal vďaka efektívnej práci AI opravy takmer 1 000 zraniteľností. Umelú inteligenciu pri odhaľovaní zraniteľností aktívne využíva aj Google, a preto aktualizácie prehliadača Chrome obsahujú množstvo opráv chýb. S dobou idú aj ďalšie spoločnosti, ktoré sa pomocou AI snažia zvýšiť bezpečnosť svojich aplikácií a softvérových prostredí. AI však nie je neomylná. Bezpečnostní špecialisti, odborníci na kybernetickú bezpečnosť aj programátori sú naďalej potrební a pravdepodobne ešte dlho budú.