
Sapphire, jeden z významných partnerov AMD vyrábajúcich grafické karty, vyvolal krátko pred 13. októbrom 2026 značný rozruch oznámením nových verzií vBIOS-u pre sériu Radeon RX 7000. Dôvodom bolo, že v spolupráci s AMD odhalil bezpečnostnú zraniteľnosť. Nové verzie vBIOS-u ju odstraňujú a ich inštalácia je pomerne jednoduchá. Najdôležitejšie kroky spoločnosť opísala v podrobnom návode. Vtedy však nebolo známe, o akú zraniteľnosť presne ide ani ktorých ďalších partnerov AIB sa môže týkať. Dalo sa však predpokladať, že podobné aktualizácie BIOS-u pre svoje desktopové grafické karty Radeon RX 7000 čoskoro oznámia aj ďalšie spoločnosti.
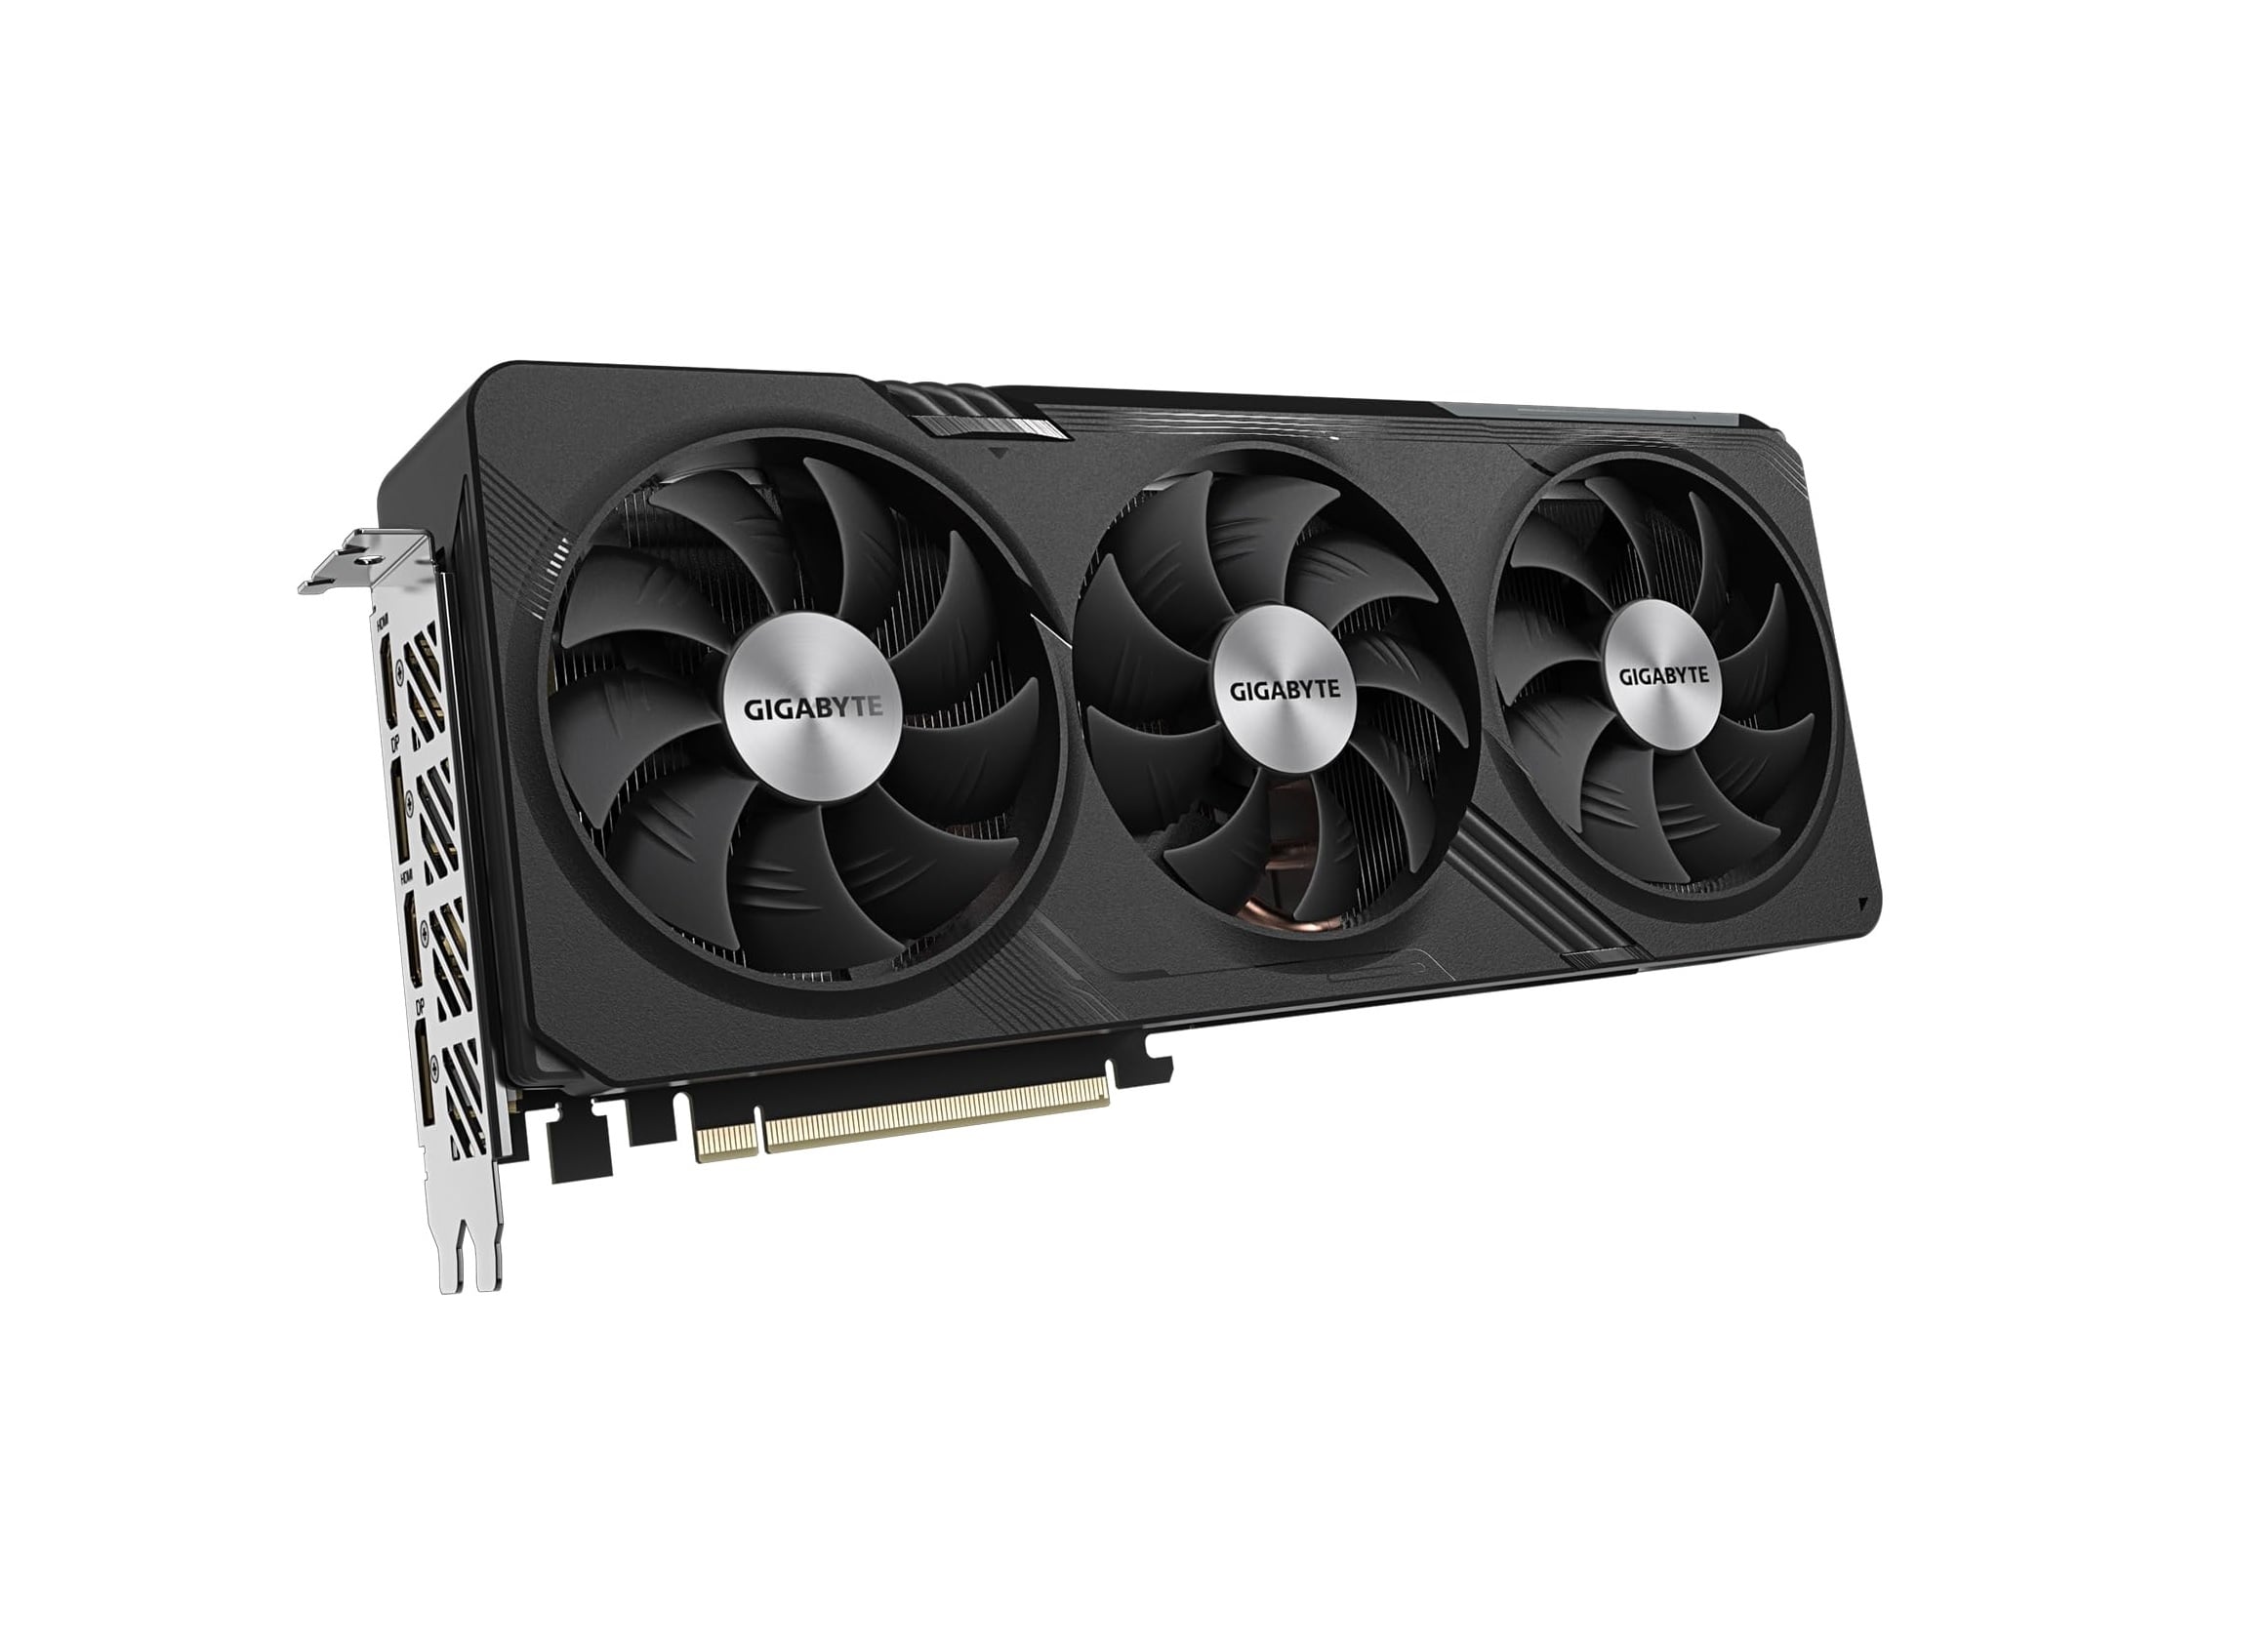
To sa aj potvrdilo. Krátko po Sapphire vydal niekoľko nových verzií vBIOS-u aj Gigabyte. V ich popise takisto spomína bezpečnostnú zraniteľnosť, bol však o niečo konkrétnejší než Sapphire: podľa Gigabyte ide o zraniteľnosť s označením AMD-SN-6023. Príslušný záznam vtedy nebol dostupný na oficiálnej stránke AMD venovanej bezpečnosti produktov a tento stav pretrvával aj v čase písania pôvodnej správy.
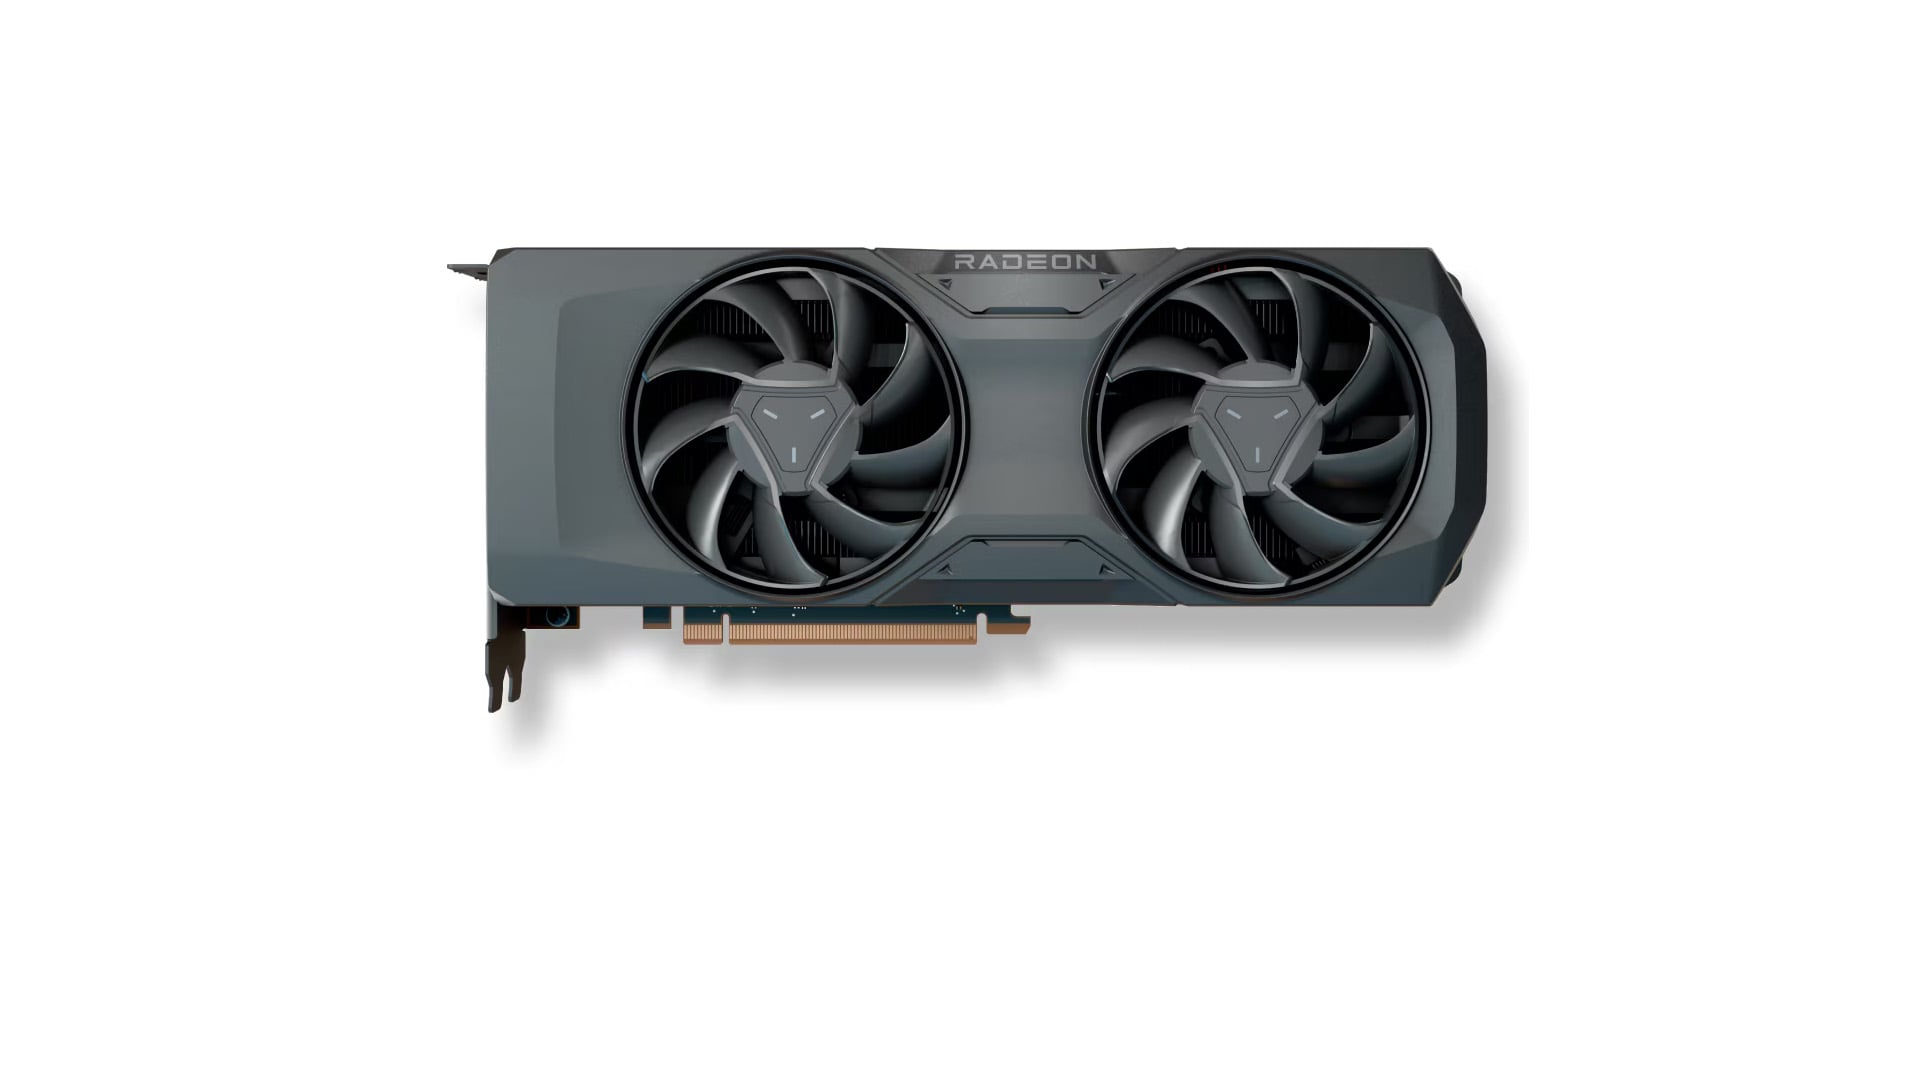
AMD medzitým poskytlo bližšie informácie nemeckému webu ComputerBase. Vysvetlilo, že v určitých intervaloch a podľa stanoveného postupu vydáva pre vybrané produkty aktualizácie firmvéru, ktoré umožňujú odstrániť potenciálne bezpečnostné zraniteľnosti. Tieto aktualizácie vychádzajú ešte pred zverejnením podrobných informácií o konkrétnej zraniteľnosti. Partneri AIB tak majú čas pripraviť a distribuovať vlastné aktualizácie a majitelia produktov ich môžu nainštalovať skôr, než sa o probléme dozvie širšia verejnosť.
AMD preto majiteľom grafických kariet odporúča aktualizovať vBIOS svojho modelu hneď, ako sa na oficiálnej stránke výrobcu objaví nová verzia. V súvislosti s touto zraniteľnosťou spoločnosť tiež uviedla, že v čase vyjadrenia nemala žiadne náznaky pokusov kyberzločincov o jej zneužitie akýmkoľvek spôsobom. Oprava a aktualizácia teda prichádzali včas.
Na základe týchto informácií sa v čase vydania pôvodnej správy 13. októbra 2026 javilo ako veľmi pravdepodobné, že aj ostatní partneri AIB vydajú potrebné opravené verzie vBIOS-u v nasledujúcich dňoch a týždňoch. Oficiálne podrobnosti mali prísť až neskôr, keď už aktualizáciu vykoná väčšina používateľov. Majitelia grafických kariet Radeon RX 7000 by preto mali sledovať produktové stránky svojich modelov a dostupnú aktualizáciu čo najskôr nainštalovať. Skutočnosť, že v čase písania pôvodnej správy ešte neboli známe škodlivé skripty využívajúce túto zraniteľnosť, bola rozhodne dobrou správou. Aj preto výrobcovia nezverejňovali konkrétne podrobnosti o chybe, aby útočníkom neposkytli návod na jej zneužitie.